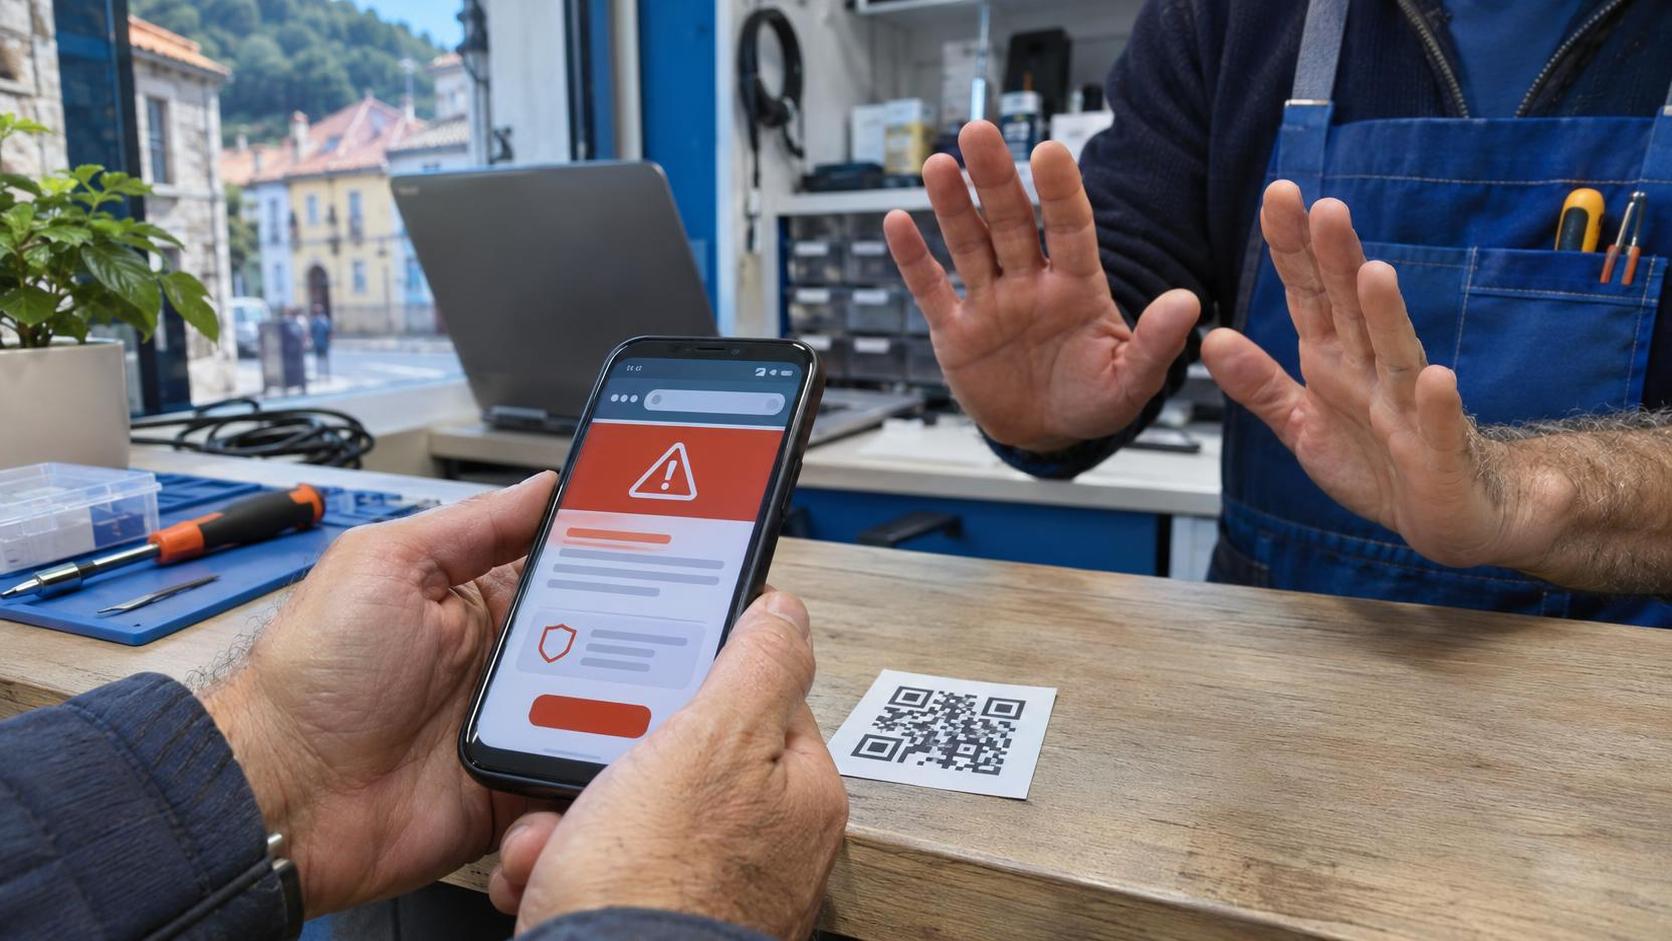
Escanear un código QR se ha vuelto tan normal que muchas veces lo hacemos sin pensar: para ver una carta, pagar, abrir una factura o consultar un envío. Ese gesto también lo están aprovechando los delincuentes. El quishing es una estafa que esconde un enlace fraudulento dentro de un código QR para llevarte a una web falsa, pedirte datos o intentar que instales una aplicación.
Por qué conviene hablar de esto ahora
Un informe de ESET sobre el primer semestre de 2026, recogido esta semana por Infobae, sitúa a España entre los países con más detecciones de campañas de phishing mediante códigos QR. Según esos datos, los QR aparecían en alrededor del 11 % de los correos de phishing analizados y España concentraba el 17 % de las detecciones mundiales de esa modalidad.
La cifra importa, pero la idea práctica importa más: un QR no es una garantía de seguridad. Solo es una forma de guardar información, normalmente una dirección web. Puede llevar a la página correcta o a una copia preparada para robar una contraseña, una tarjeta o un código de verificación.
Qué es el quishing y cómo funciona
El nombre une “QR” y “phishing”. El engaño suele empezar con un mensaje que parece normal: una factura pendiente, una firma electrónica, un paquete retenido, una multa, una devolución o un aviso de que debes confirmar tu cuenta. En lugar de mostrar un enlace, incluye un código para escanear con el móvil.
- Recibes el QR por correo, WhatsApp, SMS, un PDF o incluso en un papel.
- Lo escaneas y el teléfono muestra una dirección web, a veces durante muy poco tiempo.
- La página imita a un banco, una empresa de mensajería, una administración o un servicio conocido.
- Te pide iniciar sesión, pagar una cantidad pequeña, introducir la tarjeta o descargar una aplicación.
El código también puede estar en un lugar físico. Una pegatina colocada encima del QR real de un cartel, una mesa o una máquina puede desviar al usuario sin que el establecimiento lo sepa.
La regla sencilla: escanear no es confirmar. Antes de abrir la página, mira la dirección que enseña la cámara. Antes de escribir una contraseña o pagar, vuelve a comprobar el dominio y entra por la aplicación oficial si tienes dudas.
Señales de que un código QR puede ser una trampa
- No esperabas el mensaje. Nadie te había avisado de una factura, un paquete o un cambio de contraseña.
- Te meten prisa. Amenazan con bloquear una cuenta, cobrar una penalización o perder una entrega si no actúas en minutos.
- El remitente no cuadra. La dirección de correo, el número o la forma de escribir no coincide con la entidad que dice ser.
- El dominio es raro. Tiene letras cambiadas, guiones innecesarios, palabras añadidas o no pertenece al servicio oficial.
- Pide datos que no necesita. Contraseña completa, tarjeta, PIN, código de verificación o acceso al banco.
- Quiere instalar una app. Te manda descargar un archivo o activar permisos fuera de la tienda oficial.
- Hay una pegatina encima. En un QR físico se nota un borde, un adhesivo o una manipulación.
Que una web tenga un candado no demuestra que sea legítima. El candado solo indica que la conexión va cifrada; una página fraudulenta también puede utilizar HTTPS.
Cómo escanear un QR con más seguridad
- Para antes de tocar. Si el mensaje usa miedo o urgencia, no sigas el ritmo que te marca.
- Lee la dirección. La cámara suele mostrar una vista previa. Comprueba el dominio completo, no solo el nombre grande de la página.
- Entra por tu cuenta. Abre la aplicación oficial o escribe tú mismo la dirección. Si existe de verdad una factura o un aviso, debería aparecer allí.
- No instales nada desde el QR. Busca la aplicación directamente en Google Play o App Store y revisa quién la publica.
- Activa la verificación en dos pasos. No evita todos los fraudes, pero puede frenar el acceso si alguien consigue tu contraseña.
- Pregunta por otro canal. Llama al teléfono oficial de la empresa, no al número que aparece en el propio mensaje sospechoso.
Qué hacer si ya lo has escaneado
Solo abriste la página
Cierra la pestaña y no descargues nada. Abrir una dirección no significa automáticamente que te hayan robado la cuenta, pero conviene revisar si el navegador descargó algún archivo o mostró una petición de permisos.
Escribiste una contraseña
Cámbiala desde la web o aplicación oficial, empezando por el correo electrónico si esa misma clave se usa allí. Cierra las sesiones abiertas, activa la verificación en dos pasos y no reutilices la contraseña en otros servicios.
Diste datos bancarios o confirmaste un pago
Contacta inmediatamente con tu banco desde su aplicación o teléfono oficial. Revisa movimientos, bloquea la tarjeta si te lo indican y conserva el mensaje, la dirección y capturas como prueba. También puedes pedir orientación a la Línea de Ayuda en Ciberseguridad 017 de INCIBE.
Instalaste una aplicación
No la abras ni le concedas más permisos. Desconecta el móvil de la red si notas comportamientos extraños y busca ayuda antes de seguir probando. Una aplicación maliciosa puede intentar leer notificaciones, mostrarse sobre otras apps o controlar funciones de accesibilidad.
Qué hacemos en Valiña Informática
- Revisamos móviles y ordenadores con anuncios, redirecciones, aplicaciones extrañas o posibles infecciones dentro de nuestro servicio de virus y limpieza.
- Comprobamos permisos, aplicaciones instaladas, navegadores y cuentas para localizar el origen del problema.
- La revisión y presupuesto cuesta 15 €, gratis si lo reparamos. Las reparaciones tienen tres meses de garantía, salvo equipos mojados, que no tienen garantía.
- Hacemos copias y traspasos de datos cuando el estado del equipo lo permite, y también reparamos ordenadores y portátiles, instalamos SSD y ampliamos RAM.
- Tenemos equipos nuevos y de segunda mano revisados con un año de garantía.
- Te asesoramos entre 16 operadoras, con comparador de tarifas, y ofrecemos mantenimiento para empresas.
Estamos en C/ Ramiro I, 7, Piedras Blancas, de lunes a viernes de 9:00 a 17:00. Puedes consultar más guías en nuestra sección de Consejos. Autor: Efrén Valiña.
¿Has abierto un QR sospechoso?
Trae el móvil o el ordenador a la tienda de Piedras Blancas. Revisamos qué ocurrió y qué conviene hacer antes de que sigas introduciendo datos o instalando aplicaciones.
Fuentes: Infobae — España entre los países con más detecciones de phishing mediante QR · Check Point — Cómo funciona el quishing · INCIBE — Línea de Ayuda en Ciberseguridad 017. Información revisada el 9 de noviembre de 2026.